Jeżeli zastanawiasz się, jak sprawdzić, czy e-mail jest prawdziwy, zacznij od rzeczy, które widzisz bez żadnych narzędzi: pełnego adresu nadawcy, domeny po znaku @ i treści wiadomości. Sprawdź, kto do Ciebie pisze, czego od Ciebie chce i czy taka prośba w ogóle pasuje do dotychczasowej korespondencji. Jeżeli wiadomość dotyczy pieniędzy, logowania, zmiany rachunku, danych osobowych albo pobrania pliku, nie klikaj odruchowo w przesłany link. Możesz wejść do usługi samodzielnie albo skontaktować się z nadawcą drugim kanałem. W przypadku telefonu korzystaj z numeru, który już znasz, masz w umowie, kontaktach albo znajdziesz na oficjalnej stronie – nie tylko z numeru podanego w podejrzanej wiadomości. Jeżeli po tym nadal coś Ci się nie zgadza, możesz przejść dalej i sprawdzić Reply-To, Return-Path, nagłówki oraz wyniki SPF, DKIM i DMARC. Za pierwszym razem brzmi to technicznie, ale później większość tych rzeczy zaczniesz zauważać odruchowo.
- Jak sprawdzić, czy e-mail jest prawdziwy?
- Co właściwie chcesz potwierdzić?
- Sprawdź nadawcę i domenę
- Sprawdź Reply-To i Return-Path
- Sprawdź nagłówek, SPF, DKIM i DMARC
- Sprawdź linki i załączniki
- Potwierdź wiadomość poza e-mailem
- Co zrobić, gdy nadal masz wątpliwości?
Poniżej pokazuję kilka elementów, które możesz sprawdzić samodzielnie, gdy otrzymana wiadomość wzbudza podejrzenia. Polecam przejść tę ścieżkę przynajmniej raz, nawet na zwykłym e-mailu, któremu ufasz. Zobaczysz wtedy, gdzie program pocztowy pokazuje właściwy adres nadawcy, jak wygląda domena, gdzie znaleźć Reply-To i jak otworzyć pełny nagłówek. Przy kolejnej podejrzanej wiadomości nie będziesz zaczynał od zera. To trochę jak z jazdą samochodem: na początku świadomie szukasz lusterek, biegu czy odpowiedniego przycisku, a po pewnym czasie reagujesz bez zastanawiania się nad każdym ruchem osobno. Nie musisz zostać administratorem poczty. Dobrze jednak wiedzieć, gdzie zajrzeć, zanim klikniesz, wykonasz przelew albo poprosisz dział IT o pomoc.
Jak sprawdzić, czy e-mail jest prawdziwy?
Załóżmy, że otrzymujesz korespondencję, którą chcesz zweryfikować. Nie oceniam w tej chwili, czy jest prawdziwa czy fałszywa. Być może po prostu chcesz nauczyć się ją sprawdzać, a być może coś już wzbudziło Twoje podejrzenia. Na początek wystarczą trzy rzeczy, które możesz zrobić od razu, bez wiedzy technicznej.
- Sprawdź, kto do Ciebie pisze. Rozwiń pełny adres nadawcy i zobacz domenę po znaku
@. - Sprawdź, czego od Ciebie chce. Inaczej potraktujesz zwykłą informację, a inaczej prośbę o przelew, logowanie, kod, dane karty lub pobranie pliku.
- Sprawdź, czy możesz potwierdzić informację poza tą wiadomością. Wejdź samodzielnie do usługi, otwórz oficjalną aplikację albo skontaktuj się z nadawcą znanym Ci kanałem.
Nie ma potrzeby analizować technicznego nagłówka każdej faktury czy newslettera. Weryfikacja jest potrzebna wtedy, gdy wiadomość odbiega od tego, czego się spodziewasz albo wymaga konkretnego działania. Przykład: księgowość pisze Ci „sprawdź proszę faktury w KSeF”. Sama taka wiadomość nie musi być podejrzana. Jeżeli jednak pojawia się w niej nieoczekiwany przycisk „Zaloguj do KSeF”, choć normalnie wchodzisz do systemu samodzielnie, wtedy masz dobry powód, żeby najpierw sprawdzić link i nadawcę. Podobnie z resetem hasła: link otrzymany bez żadnej wcześniejszej próby resetu jest czymś innym niż wiadomość, którą sam przed chwilą wywołałeś na stronie znanej Ci usługi. Kontekst ma znaczenie.
Co właściwie chcesz potwierdzić?
Pytanie jak sprawdzić, czy e-mail jest prawdziwy jest wygodne, ale może oznaczać kilka różnych rzeczy. Możesz sprawdzać sam adres, techniczne pochodzenie wiadomości albo to, czy konkretny człowiek rzeczywiście ją napisał.
| Co sprawdzasz? | O jakie pytanie chodzi? |
|---|---|
| Adres i domenę | Czy adres pasuje do osoby lub firmy, która przedstawia się jako nadawca? |
| Pochodzenie wiadomości | Czy wiadomość została wysłana przez infrastrukturę uprawnioną do używania danej domeny? |
| Konkretną osobę | Czy człowiek, którego nazwisko widzisz, rzeczywiście wysłał tę wiadomość? |
Te odpowiedzi mogą się od siebie różnić. Wiadomość może pochodzić z prawdziwej skrzynki i poprawnie przejść SPF, DKIM oraz DMARC, ale konto właściciela mogło zostać wcześniej przejęte. Z drugiej strony adres widoczny w polu „Od” może zostać podrobiony bez przejmowania prawdziwej skrzynki. Właśnie dlatego nie szukamy jednego pola, które „potwierdzi e-mail”, tylko sprawdzamy kilka elementów i patrzymy, czy do siebie pasują.
Sprawdź nadawcę i domenę
Zacznij od rozwinięcia danych nadawcy. Program pocztowy może pokazać dużymi literami „Microsoft”, „Bank”, „Księgowość ABC” albo imię osoby, którą znasz, a właściwy adres pozostawić mniej widoczny. Sama nazwa nadawcy niczego jeszcze nie potwierdza. To pełny adres jest pierwszą informacją, którą chcemy zobaczyć.
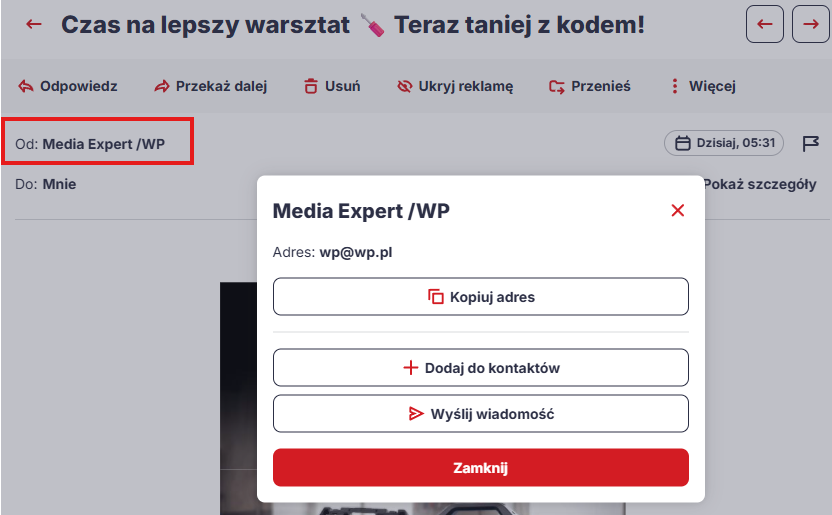
Następnie spójrz na część po znaku @. Jeżeli e-mail ma pochodzić od firmy, sprawdź, czy domena rzeczywiście do niej pasuje. Uważaj na literówki, dodatkowe słowa i adresy, w których prawdziwa nazwa marki jest tylko fragmentem dłuższej domeny. microsoft.com.example.net należy do example.net, a nie do Microsoftu. Jeśli chcesz uporządkować, czym jest ta część adresu i jak działa, zobacz też artykuł co to jest domena pocztowa i za co odpowiada.
Przy podejrzanej domenie możesz zrobić jeszcze jeden prosty krok. Dla domen .pl oficjalną bazę WHOIS prowadzi NASK pod adresem dns.pl/whois. Sprawdzisz tam m.in. status domeny, rejestratora i dostępne dane rejestracyjne. Nie traktuj jednak WHOIS jak certyfikatu wiarygodności. To narzędzie pomocnicze, które może pokazać coś niepokojącego, ale samo nie udowodni, że konkretny e-mail jest prawdziwy.
Więcej o tym, co dokładnie widzisz przy nadawcy, znajdziesz w poradniku co oznacza pole From w wiadomości e-mail.
Sprawdź Reply-To i Return-Path
Jeżeli pole „Od” wygląda poprawnie, zajrzyj krok głębiej. Reply-To mówi, na jaki adres ma trafić Twoja odpowiedź, a Return-Path jest technicznym adresem używanym m.in. przy obsłudze zwrotów. Nie zawsze muszą być identyczne z adresem From, bo firmy korzystają z systemów mailingowych, CRM-ów i zewnętrznych usług wysyłkowych. Interesuje Cię przede wszystkim sytuacja, w której pola nagle zaczynają prowadzić do zupełnie obcej domeny i nie ma ku temu logicznego powodu.
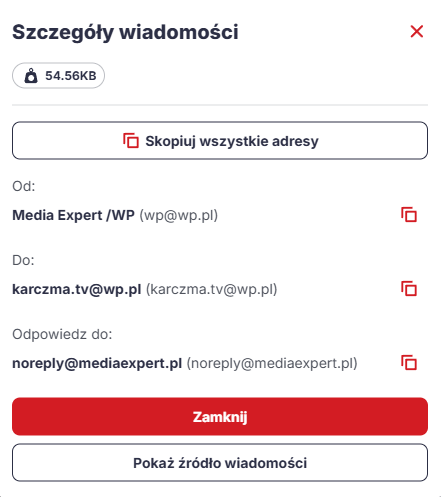
| Pole | Co sprawdzasz? |
|---|---|
| From | kto jest przedstawiany jako autor wiadomości |
| Reply-To | dokąd trafi odpowiedź |
| Return-Path | jaki adres techniczny jest używany na poziomie transportu wiadomości |
Jeżeli widzisz From: faktury@firma.pl, a odpowiedź ma trafić na losową skrzynkę w innej domenie, zatrzymaj się przed wykonaniem jakiejkolwiek płatności. To nie jest automatyczny dowód oszustwa, ale jest wystarczającym powodem, żeby tę różnicę wyjaśnić.
Sprawdź nagłówek, SPF, DKIM i DMARC
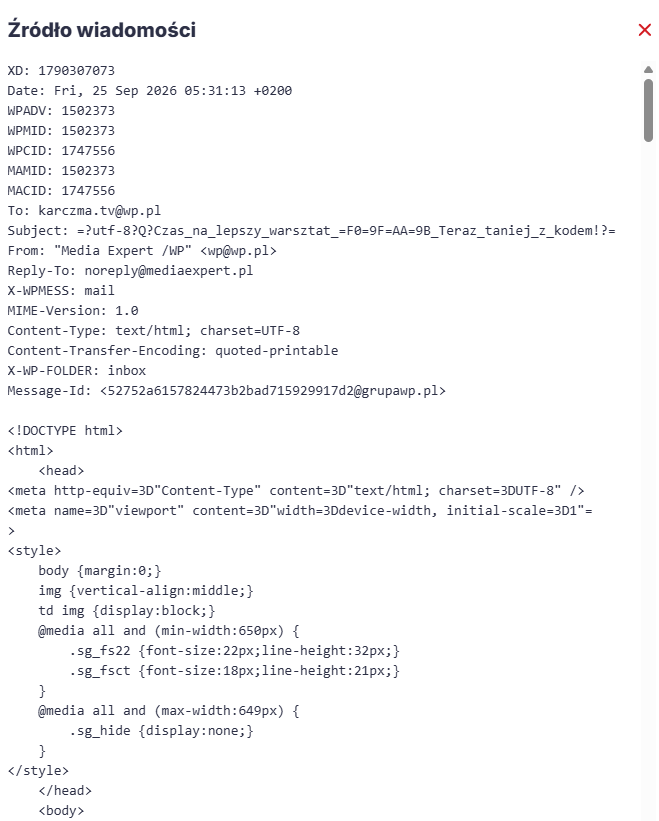
Jeżeli nadal nie wiesz, jak sprawdzić, czy e-mail jest prawdziwy, otwórz pełny nagłówek albo źródło wiadomości. W zależności od programu funkcja może nazywać się „Pokaż źródło”, „Pokaż oryginał” albo podobnie. Nie musisz czytać wszystkiego. Na początek wystarczą dane nadawcy, wpisy związane z transportem oraz Authentication-Results.
spf=pass
dkim=pass
dmarc=pass
W uproszczeniu SPF pomaga ocenić, czy serwer wysyłający był uprawniony do wysyłki dla użytej domeny SMTP. DKIM sprawdza podpis kryptograficzny powiązany z domeną. DMARC sprawdza zgodność domeny widocznej w polu From z domeną uwierzytelnioną przez SPF lub DKIM i stosuje politykę właściciela domeny. Wyniki pass są dobrą informacją o technicznym pochodzeniu wiadomości, ale nie potwierdzają, że konkretny człowiek osobiście ją wysłał. Jeżeli jego prawdziwe konto zostało przejęte, wiadomość może przejść te mechanizmy prawidłowo.
Pełne wyjaśnienie tych pól znajdziesz w artykule co to jest nagłówek wiadomości e-mail i co można z niego odczytać.
Sprawdź linki i załączniki
Adres nadawcy może wyglądać prawidłowo, a link nadal prowadzić gdzie indziej. Na komputerze najedź kursorem na odnośnik bez klikania i zobacz adres wyświetlany przez program pocztowy. Na telefonie skorzystaj z podglądu lub funkcji kopiowania adresu, jeśli aplikacja ją udostępnia. Patrz na rzeczywistą domenę, nie na tekst przycisku. „Zaloguj się do Microsoft 365” może być zwykłym napisem prowadzącym do zupełnie obcej strony.
Załącznik traktuj podobnie. Nazwa faktura.pdf, zamowienie.zip czy skarga-klienta.pdf nie potwierdza jego pochodzenia. Jeżeli nie spodziewasz się pliku, najpierw sprawdź, czy nadawca rzeczywiście chciał Ci go przesłać. Szczególnie uważaj wtedy, gdy wiadomość próbuje wywołać pośpiech, strach albo ciekawość. To typowe mechanizmy wykorzystywane w phishingu e-mail.
Potwierdź wiadomość poza e-mailem
Przy ważnych sprawach często właśnie ten krok daje najszybszą odpowiedź. Kontrahent informuje o zmianie numeru rachunku? Zadzwoń pod numer, którego używałeś już wcześniej. Przełożony prosi o nietypowy przelew? Potwierdź dyspozycję zgodnie z firmową procedurą. Bank wysyła informację o problemie z kontem? Otwórz aplikację albo sam wpisz znany Ci adres strony zamiast przechodzić przez przycisk z e-maila. Znajomy przysyła niespodziewany dokument? Napisz do niego innym kanałem.
W każdym z tych przypadków chodzi o to samo: potwierdzenie ma być niezależne od wiadomości, której właśnie nie ufasz.
Dobrym przykładem jest Business Email Compromise. W takim ataku wiadomość może pochodzić z prawdziwego konta, dotyczyć prawdziwej faktury i zawierać prawdziwe nazwiska. Fałszywy jest dopiero numer rachunku albo polecenie, które napastnik wprowadził do istniejącej korespondencji. Wtedy analizowanie samego wyglądu e-maila niewiele daje. Telefon do kontrahenta pod znany wcześniej numer może zakończyć temat w dwie minuty.
Co zrobić, gdy nadal masz wątpliwości?
Nie chcę Cię zniechęcać do korzystania z poczty ani sugerować, że każdą wiadomość trzeba traktować jak próbę oszustwa. Przy korzystaniu z Internetu dobrze jednak zostawić sobie pewną dozę nieufności. Kupujesz w nieznanym sklepie? Sprawdzasz, kto prowadzi sprzedaż i czy sklep wygląda wiarygodnie. Dostajesz wiadomość od kogoś, kogo znasz? Zwykle nie analizujesz jej od początku do końca, ale zauważysz, jeśli nagle prosi Cię o coś, czego wcześniej nigdy nie robił. Dostajesz od księgowości zwykłą informację o fakturze? W porządku. Dostajesz od tej samej osoby nieoczekiwany link do logowania, prośbę o podanie kodu albo zmianę danych płatniczych? Wtedy zatrzymaj się na chwilę. Nie dlatego, że wiadomość na pewno jest fałszywa, tylko dlatego, że jej skutki mogą być większe niż przy zwykłej korespondencji.
Jeżeli po sprawdzeniu adresu, domeny, Reply-To i nagłówków nadal nie wiesz, co zrobić, nie próbuj na siłę udowodnić sobie, że wiadomość jest prawdziwa. Nie klikaj tylko dlatego, że „wszystko wygląda dobrze”. Potwierdź sprawę u nadawcy albo poproś o pomoc osobę, która administruje pocztą. W firmie możesz przekazać wiadomość do IT lub osoby odpowiedzialnej za bezpieczeństwo. Przy banku, operatorze czy innym usługodawcy skorzystaj z oficjalnego kanału kontaktu. W szerszym ujęciu podobne zasady opisałem również w poradniku jak bezpiecznie korzystać z poczty e-mail.
Zachęcam Cię, żebyś przynajmniej raz przeszedł całą opisaną wyżej ścieżkę na spokojnie. Nauczysz się wtedy, czym są poszczególne pola i z jakich prostych narzędzi możesz skorzystać, zanim wykonasz nieprawidłowy ruch albo zaczniesz szukać pomocy. Przy kolejnych wiadomościach większość tych kroków zaczniesz wykonywać niemal automatycznie. Zauważysz też, że nie każdy e-mail wymaga tak szczegółowej weryfikacji. Nie masz zostać administratorem poczty. Powinieneś po prostu wiedzieć, gdzie zajrzeć, gdy coś w otrzymanej korespondencji przestaje Ci się zgadzać.